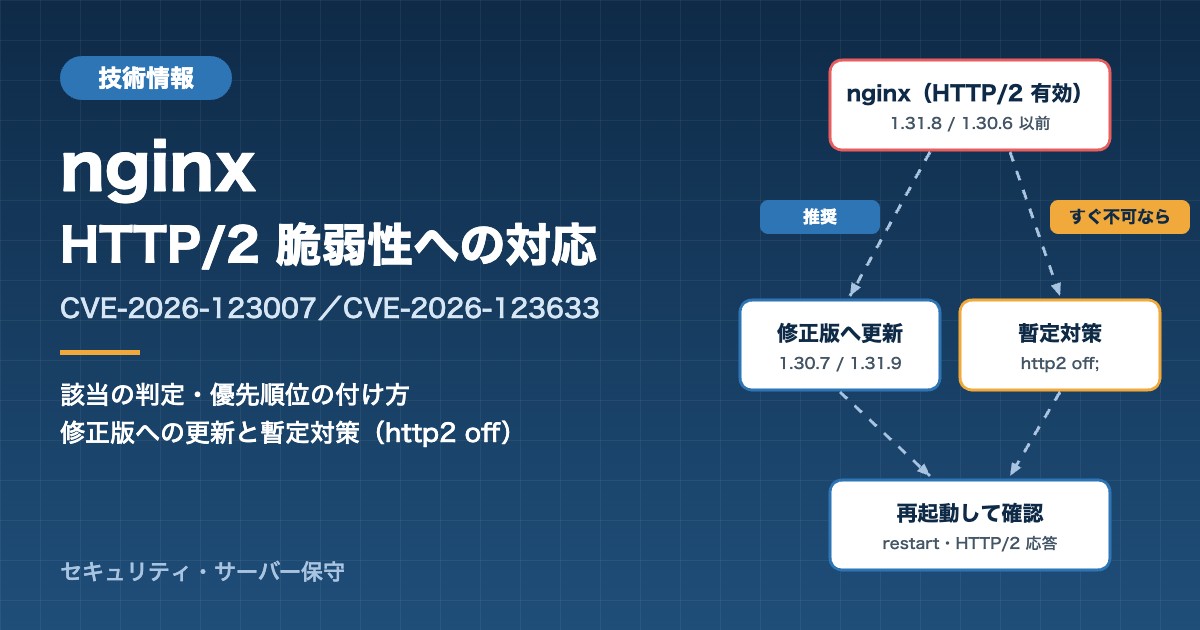
こんにちは、レムシステム株式会社のエンジニア、小村(@system_kom)です。2026年11月18日に公表された、nginx の HTTP/2 実装にある重大な脆弱性(CVE-2026-123007、CVE-2026-123633)への対応をまとめます。
弊社では自社とお客様のサーバーで nginx を多数使っています。その中で使っている判定の考え方と、自社サーバー(AlmaLinux 9)での実施例を紹介します。本文の情報は2026年11月20日時点のものです。
脆弱性の概要
| CVE | 内容 | 該当する構成 |
|---|---|---|
| CVE-2026-123007 | HTTP/2 のフロー制御処理におけるヒープバッファオーバーフロー | listen で HTTP/2 を受け付けている nginx。HTTP/2 を有効にしているだけで該当 |
| CVE-2026-123633 | HTTP/2 のプロキシ処理における use-after-free | HTTP/2 で受けてバックエンドへリバースプロキシしている構成で、worker_connections が不足したとき |
| 項目 | 内容 |
|---|---|
| 深刻度 | いずれも CVSS v4.0 で 9.2(Critical)。認証なしでリモートからコード実行の恐れ |
| 影響バージョン | CVE-2026-123007 は 1.9.5〜1.30.6、1.31.0〜1.31.8。CVE-2026-123633 は 1.19.7 以降の同範囲 |
| 修正版 | 1.30.7(stable)、1.31.9(mainline) |
| 悪用状況 | 実際の攻撃は未確認。CISA の評価も悪用は「none」。PoC は、Red Hat が「公開されている」とする一方、GitHub 上の PoC を名乗るリポジトリは本物か不明とする資料もある |
| 攻撃の難しさ | 検証した Rapid7 によれば、約128GBの HTTP/2 通信が必要。ただし ASLR では防げないとされている |
| 奪われる権限 | worker プロセスの権限。root を取るには別の脆弱性が必要 |
同じ更新で、HTTP/3、resolver、mail プロキシの関連する脆弱性もまとめて修正されています(Red Hat のまとめでは計5件)。HTTP/2 を止める暫定対策だけでは、これらは残ります。最終的には修正版への更新が必要です。
優先順位の付け方
| 優先度 | 対象 | 対応 |
|---|---|---|
| 最優先 | HTTP/2 で受けてリバースプロキシしている公開サーバー(Plesk、CloudPanel、Apache の前段に nginx を置いた構成など) | 数日以内に更新。無理なら HTTP/2 を一時停止 |
| 高 | HTTP/2 を有効にした公開Webサーバー(静的配信のみも含む) | 1〜2週間以内に更新 |
| 中 | HTTP/2 を使っていない、または ALB・CDN で HTTP/2 を終端し nginx との間は HTTP/1.1 | 定期メンテナンスで更新 |
| 低 | 社内からしか届かないもの | 計画的に更新 |
HTTP/2 を終端する CDN や WAF で攻撃の一部を防げる可能性はありますが、製品の実装次第です。それだけで「対応不要」とはしないほうが安全です。
該当するかの確認
# バージョンとパッケージの入手元
nginx -v
rpm -qa | grep nginx        # Debian/Ubuntu 系は dpkg -l | grep nginx

# HTTP/2 とプロキシ設定の有無
nginx -T 2>/dev/null | grep -nE 'http2|proxy_pass|grpc_pass'

# 異常終了の痕跡(バーチャルホストごとのログも含めて)
grep -rlE 'worker_connections are not enough|signal 11' /var/log/nginx/ 2>/dev/null ディストリビューションのパッケージは、古いバージョン番号のまま修正がバックポートされます。nginx -v の番号だけで判断せず、配布元のアドバイザリで確認します。
主な配布元の対応状況(2026年11月20日時点)
| 配布元 | 状況 |
|---|---|
| nginx.org 公式リポジトリ | 1.30.7/1.31.9 を提供済み |
| Ubuntu | 各リリース向けに修正パッケージを公開(USN-9159-1。16.04〜20.04 は Ubuntu Pro) |
| Amazon Linux 2023/Amazon Linux 2 | 修正版を公開 |
| RHEL 8・9・10 | 影響あり、修正パッケージは準備中。AlmaLinux などの互換ディストリビューションもこれに続く見込み |
| Debian | unstable のみ修正。安定版は未修正 |
| Plesk・CloudPanel | 各社のアナウンスを確認(パネル側の nginx 更新待ち) |
対応 A:修正版への更新(推奨)
cp -a /etc/nginx /root/nginx-backup-$(date +%Y%m%d)
dnf update nginx            # Debian/Ubuntu 系は apt install --only-upgrade nginx
nginx -v
nginx -t
systemctl restart nginx     # reload ではなく restart
ps -o pid,lstart,cmd -C nginx   # すべてのプロセスが再起動後の時刻か
更新後は reload ではなく restart します。reload では古いバイナリの worker が接続を抱えたまま動き続けることがあるためです。コンテナは修正済みイメージから作り直します。
対応 B:修正版がまだ出ていない場合(暫定対策)
cp -a /etc/nginx /root/nginx-backup-$(date +%Y%m%d)
grep -rn 'http2' /etc/nginx/
# 1.25.1 以降:http2 on; をすべて http2 off; に(http ブロックで off にしてもよい)
# それ以前:listen 443 ssl http2; から http2 を外す
nginx -t && systemctl restart nginx
curl -sI --http2 https://<サイト> -o /dev/null -w '%{http_version}\n'   # 1.1 なら OK
同じアドレスとポートを共有する server ブロックが1つでも HTTP/2 のままだと、そのポートでは HTTP/2 が有効になります。すべての server ブロックを確認し、最後に外から HTTP/1.1 でつながることを確かめます。gRPC など HTTP/2 が必須の通信は止まるので注意が必要です。
弊社サーバーでの実施例
弊社のWebサーバーは、AlmaLinux 9 に nginx 公式の mainline リポジトリから nginx を入れています。WordPress とファイル共有サービス(Nextcloud)を同じ nginx で動かしています。
| 確認項目 | 結果 |
|---|---|
| バージョン | 1.31.2(影響範囲内) |
| HTTP/2 | 3つの server ブロックで http2 on; → CVE-2026-123007 に該当 |
| proxy_pass | コメントアウトのみ。PHP は fastcgi_pass |
| 異常終了の痕跡 | なし |
| 修正版の提供 | dnf check-update で公式リポジトリに 1.31.9 があることを確認 |
修正版があったため、対応 A で 1.31.9 に更新して restart しました。master と worker を含む全プロセスが再起動後の時刻で動いていること、各サイトが HTTP/2 で正常に応答すること、エラーログに新しいエラーがないことを確認して完了です。修正版なので、HTTP/2 は有効のままです。
$ curl -sI --http2 https://<サイト> -o /dev/null -w '%{http_version} %{http_code}\n'
2 200
AlmaLinux 標準の nginx-filesystem パッケージが古いバージョンのまま残っていますが、ディレクトリと権限を定義するだけのパッケージなので、今回の脆弱性とは関係ありません。また、起動ログで RLIMIT_NOFILE が 1024 と小さかったため、systemd の drop-in で LimitNOFILE を引き上げておくのがおすすめです。worker_connections の不足は CVE-2026-123633 の発生条件にも関わるため、あわせて見直しておくと安心です。
まとめ
| やること | ポイント |
|---|---|
| 該当の確認 | nginx -T で http2 の有無。ディストリ版はアドバイザリで判断 |
| 優先順位 | HTTP/2 でリバースプロキシしている公開サーバーから |
| 更新 | 1.30.7/1.31.9 または配布元の修正パッケージ。更新後は restart |
| 暫定対策 | http2 off;。同じポートの全 server ブロックが対象。他の CVE は残るので、修正版が出たら更新 |
| 監視 | 当面はエラーログの signal 11(worker のクラッシュ)を監視すると異常に早く気づける |
レムシステムのサーバー保守
レムシステムでは、保守契約をいただいているお客様のサーバーについて、今回のような脆弱性の影響調査と更新を行っています。nginx や Apache、PHP などの更新を任せたい方は、お気軽にご相談ください。
静岡県・東海エリアを中心に、オンラインで全国からのご相談に対応しています。
参考:Wiz/Red Hat RHSB-2026-019/nginx security advisories