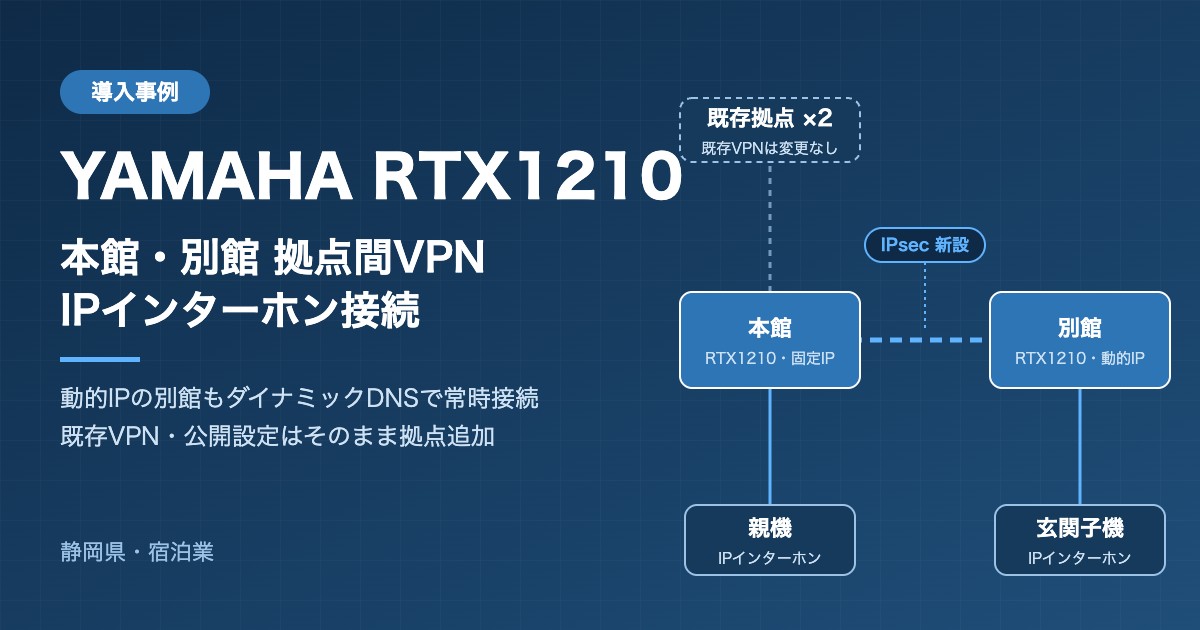
こんにちは、レムシステム株式会社のエンジニア、小村(@system_kom)です。今回は、静岡県熱海市の宿泊施設様で、本館と別館をYAMAHA RTX1210同士の拠点間IPsec VPNで接続した事例をご紹介します。
目的は、別館玄関のIPインターホン(玄関子機)を、本館の親機から呼び出せるようにすることです。本館のRTX1210ではすでに外部拠点とのVPNが2本動いており、そこへ3本目を追加する形になります。既存設定を壊さない追加の仕方と、IPインターホンをVPN越しに使うときの注意点をまとめました。
作業前の構成と課題
| 拠点 | ルーター | 回線 | 状況 |
|---|---|---|---|
| 本館 | RTX1210 | PPPoE・固定IP | 外部拠点とのIPsec 2本、静的NAT、ゲスト用セグメントの分離、帯域制御が稼働中 |
| 別館 | NVR510 | PPPoE・動的IP | 拠点間IPsecに非対応。接続端末はインターホンの玄関子機のみ |
さらに、インターホン設置業者の設定シートを確認すると、別館子機のアドレス帯と別館ルーターのLANが一致していませんでした。本館親機のデフォルトゲートウェイも、ルーターではなく別の機器を向いていました。このままでは、別館宛ての通信がVPNに乗りません。
設計のポイント
| 項目 | 設計内容 |
|---|---|
| 別館ルーター | NVR510をRTX1210に入れ替え(本館と同機種で運用をそろえる) |
| IKE | IKEv1 メインモード。AES-CBC/SHA-1、キープアライブ有効 |
| 事前共有鍵 | 既存2拠点とは別の鍵を設定 |
| 対向の指定 | 本館側は別館をネットボランチDNSのFQDNで指定。別館側は本館の固定IPを指定 |
| 再接続 | 別館側で ipsec auto refresh on を設定し、別館から接続を張り直す |
| IKEの受け口 | 本館は既存と同じく、LAN側アドレスでIKEを受けてUDP500・ESPを静的NATで自身へ転送する構成を共用 |
| 別館の受信制限 | IKE・ESPは本館の固定IPからのみ受け付け |
| ゲスト用セグメント | 本館のゲスト用から別館LANへの通信を遮断するフィルターを追加 |
本館側の変更は、経路とtunnel 3の新設、ゲスト用遮断フィルターの追加です。既存の設定行に手を入れるのは、フィルター番号を加えた ip lan1 secure filter in の再投入1か所だけでした。既存のトンネル、NAT、WAN側フィルター、帯域制御には触れていません。
IPインターホンとIPsecの相性
今回いちばん時間をかけて確認したのが、IPインターホンの通信方式です。拠点間VPNはルーティングで届くユニキャストは通せますが、ブロードキャストやマルチキャストは基本的に越えられません。
| 機能 | 通信方式 | VPN越え | 対応 |
|---|---|---|---|
| 通話(呼出・音声・映像) | SIPとRTP。相手のIPアドレスへ直接送るユニキャスト | 可 | 各端末のゲートウェイが正しければVPNを通る |
| 機器の検索・登録 | ブロードキャスト(設定ツールの探索) | 不可 | 設定変更は各拠点のLAN内で行う |
| 一斉放送 | 初期値はマルチキャスト。端末ごとにユニキャストへ変更可 | ユニキャストなら可 | 放送を使う場合はユニキャストに設定 |
アドレスの不一致は、各拠点のルーターをLANの末尾 .254 にそろえ、インターホン2台のデフォルトゲートウェイを .254 に変更して解消しました。子機側のアドレスに合わせてルーターを変える案もありましたが、管理しやすさを優先しています。
作業手順
- 本館RTX1210にtunnel 3・経路・ゲスト用遮断フィルターを投入して保存(入れ替えの2日前)
- 別館用RTX1210に、プロバイダー接続情報・MTU 1454・auto refreshなどを事前投入
- 別館でNVR510のPPPoEを切断し、RTX1210に入れ替え
- PPPoE接続、IPsec SAの確立、本館⇔別館のpingを確認
- インターホン親機・子機のゲートウェイを変更し、拠点間の通話を確認
運用上の注意として引き渡したこと
| 項目 | 内容 |
|---|---|
| 別館のIP変動 | IPが変わった直後は、本館側の名前解決が更新されるまで再接続に時間がかかる場合がある。頻発する場合はアグレッシブモードを検討 |
| インターホンの設定管理 | ゲートウェイはブラウザから変更したため、設定ツール側の設定ファイルには未反映。一括書き込みの前に設置業者へ連絡が必要 |
| ルーターの管理 | RTX1210のWeb GUIは暗号化なしのHTTP。普段の保守はSSHを推奨 |
VPN越しにIP機器をつなぐ案件では、ネットワーク側の設定だけでなく、機器がどの通信方式で相手を見つけ、どう話すのかを先に確認しておくことが重要です。
導入効果
| 項目 | 導入後の状態 |
|---|---|
| インターホン | 本館親機から別館玄関子機への呼び出し・通話を確認 |
| 既存環境 | 既存VPN2本・静的NAT・帯域制御に影響なし |
| 別館回線 | 動的IPのまま、ネットボランチDNSで本館と常時接続 |
| セキュリティ | 新設トンネルはAES・個別の事前共有鍵。ゲスト用から別館への通信を遮断 |
レムシステムの拠点間VPN導入支援
レムシステムでは、YAMAHA RTXシリーズを中心とした拠点間VPNの設計・構築から、既存ルーター設定の調査、運用保守までを一貫して対応しています。「前任者が設定したルーターに手を入れるのが不安」「離れた建物の機器を同じネットワークで使いたい」といったご相談もお気軽にどうぞ。
静岡県・東海エリアを中心に、オンラインで全国からのご相談も承っています。現在のルーターの設定ファイルや構成図があれば、より具体的なご提案が可能です。